พบช่องโหว่ Linux Kernel หลุดสู่เมลลิสต์สาธารณะก่อนแก้ไข 2 รายการร้ายแรงระดับ CVSS 9.0
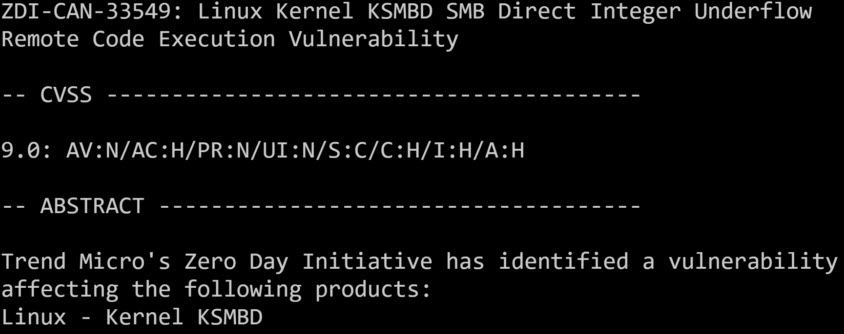
เกิดเหตุช่องโหว่ความปลอดภัยที่ยังไม่ได้รับการแก้ไขใน Linux Kernel ถูกเผยแพร่บนเมลลิสต์สาธารณะโดยไม่ตั้งใจ ตามรายงานของ Phoronix โดยข้อมูลดังกล่าวถูกส่งมาจากโครงการ Zero Day Initiative (ZDI) ของ Trend Micro ซึ่งปกติจะใช้กระบวนการรายงานช่องโหว่แบบส่วนตัว เพื่อให้ผู้พัฒนามีเวลาเตรียมแพตช์ก่อนเปิดเผยรายละเอียดต่อสาธารณะ
รายงานระบุว่ามีช่องโหว่ 2 รายการที่ได้รับคะแนนความรุนแรง CVSS 9.0 จาก 10 คะแนน โดยรายการหนึ่งเกี่ยวข้องกับ SMB Direct และอีกรายการเกี่ยวข้องกับการทำงานของ SMB Server ใน Linux ที่เรียกว่า KSMBD ทั้งสองช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีรันโค้ดจากระยะไกลได้
นอกจากช่องโหว่ทั้งสองรายการ ยังมีรายงานปัญหาความปลอดภัยอื่น ๆ ซึ่งรวมถึงการยกระดับสิทธิ์ภายในเครื่องผ่านโค้ดเครือข่าย ช่องโหว่ในไดรเวอร์กราฟิกของ VMware และปัญหาการเปิดเผยข้อมูลที่เกี่ยวข้องกับโค้ด NVMe สำหรับการจัดการอุปกรณ์จัดเก็บข้อมูล
ขณะนี้มีการทดสอบแพตช์บางส่วนแล้ว หรือเตรียมการแก้ไขสำหรับ Linux Kernel รุ่นถัดไป แต่ยังไม่ใช่ทุกช่องโหว่ที่จะได้รับการแก้ไขใน Kernel หลัก Greg Kroah-Hartman ผู้ดูแล Linux Kernel ได้ตอบกลับรายงานและตั้งคำถามถึงเหตุผลที่ข้อมูลช่องโหว่ถูกส่งเข้าสู่พื้นที่สาธารณะ โดยยังไม่มีความชัดเจนว่าการเปิดเผยครั้งนี้เกิดจากความผิดพลาดจริงหรือไม่
เหตุการณ์ดังกล่าวเกิดขึ้นในช่วงที่ประเด็นความปลอดภัยของซอฟต์แวร์กำลังได้รับความสนใจอย่างมาก ก่อนหน้านี้มีรายงานเกี่ยวกับใบรับรอง TLS/SSL ที่เชื่อมโยงกับ eMudhra ซึ่งกุญแจส่วนตัวของใบรับรองระดับกลาง 8 รายการถูกเจาะข้อมูล เหตุการณ์นี้อาจเปิดโอกาสให้ผู้โจมตีปลอมแปลงเว็บไซต์หรือดักจับการเชื่อมต่อที่เข้ารหัสได้
นอกจากนี้ ทีมพัฒนา PHP ยังเพิ่งเผยแพร่แพตช์ฉุกเฉินสำหรับช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีคะแนน CVSS 9.2 ทั้งสองรายการอาจทำให้ผู้โจมตีสั่งรันโค้ดบนเซิร์ฟเวอร์ที่มีช่องโหว่ได้โดยไม่ต้องผ่านการยืนยันตัวตน โดยเวอร์ชันที่ได้รับการแก้ไขตามรายงานประกอบด้วย PHP 8.2.35, 8.3.36, 8.4.27 และ 8.5.12
ภาพรวมของเหตุการณ์สะท้อนความท้าทายด้านความปลอดภัยซอฟต์แวร์ที่เพิ่มขึ้น ทั้งจากการค้นพบช่องโหว่ที่รวดเร็วขึ้นด้วย AI และความผิดพลาดในกระบวนการเปิดเผยข้อมูล ผู้ดูแลระบบจึงควรติดตามประกาศจากผู้พัฒนาและผู้ดูแลดิสทริบิวชันที่ใช้งาน พร้อมติดตั้งแพตช์เมื่อมีเวอร์ชันที่แก้ไขแล้ว โดยควรตรวจสอบสถานะของแต่ละช่องโหว่ก่อนสรุปว่าระบบได้รับผลกระทบหรือได้รับการแก้ไขเรียบร้อยแล้ว
ที่มา: Phoronix